Elena Casi
La mattina dell’11 novembre circa 6mila scuole italiane hanno trovato nella posta la stessa minaccia: una bomba nascosta nell’edificio.
La firma è sempre la stessa: Mikhail Andropov, «leader del Vilayat di Misoginistan». Un gruppo di cui non esiste traccia, ma un nome costruito con cura, parola per parola. Ed è proprio da quel nome che conviene partire per capire cosa sta succedendo in Europa.
Cosa è successo
Secondo il ministero dell’Istruzione, la catena di mail ha raggiunto circa 6mila istituti italiani. Il testo è breve: minaccia un attacco contro gli italiani, dice che un ordigno è stato nascosto nella scuola e aggiunge che una bomba sarebbe stata piazzata anche nell’auto del primo ministro. Moltissime scuole sono state evacuate.
La risposta non è stata uniforme. In Salento alcuni presidi hanno scoperto l’allarme solo ore dopo, perché la mail era finita nello spam. A Milano il preside del liceo Parini ha scelto di non evacuare. La premier Giorgia Meloni ha detto che non si permetterà a una mail anonima di decidere il calendario scolastico.
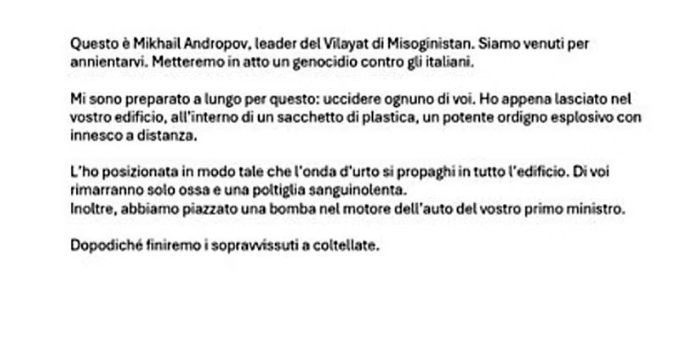 La mail arrivata alle scuole
In Scozia e Irlanda del Nord le scuole coinvolte sono state oltre 700; la polizia scozzese, citata dall’Herald, parla di circa mille istituti solo in Scozia. A Edimburgo gli alunni sono usciti poco dopo le 10 e sono rientrati dopo un quarto d’ora; in Irlanda del Nord le scuole sono rimaste aperte. La ministra scozzese dell’Istruzione Mairi McAllan ha escluso rischi per la popolazione.
La versione britannica, vista dalla BBC, è ancora più cupa: il mittente si presenta come leader di un progetto chiamato «Red Owl» e parla di distruggere chi legge e di compiere un genocidio. Stessa firma, varianti diverse per ogni Paese.
Un nome come un rebus
Ogni parola della firma rimanda a qualcosa. Messe in fila, raccontano un mittente che vuole essere letto, e forse frainteso.
Andropov
Yuri Andropov, capo del KGB dal 1967 al 1982, poi leader dell’Unione Sovietica fino alla morte nel febbraio 1984. Anche l’oggetto delle mail ai giornali, «Message to the West», richiama una sua biografia del 1983, Andropov: New Challenge to the West.
Misoginistan
Muzhskoye Gosudarstvo, «Stato maschile»: movimento russo ultranazionalista e misogino nato online nel 2016.
Bandito come estremista da un tribunale russo nell’ottobre 2021. Il fondatore Vladislav Pozdnyakov dice che il gruppo non esiste più e non c’entra nulla.
Vilayat
Velayat-e faqih, il «governo del giurista»: il principio su cui si regge il potere della Guida suprema in Iran. Teheran respinge ogni accusa.
Il risultato è un nome che punta in due direzioni nello stesso momento: Russia e Iran. Chi lo ha scelto sembra voler mettere sul tavolo più indiziati possibili.
Russia, Iran o depistaggio?
Secondo Reuters, lo pseudonimo può indicare un coinvolgimento russo oppure un tentativo di far ricadere i sospetti su Mosca. Il Cremlino nega.
La pista iraniana pesa per un precedente recente. La Francia ha attribuito a un’unità cyber legata ai Pasdaran i sabotaggi alla catena del freddo nei supermercati francesi e ha annunciato sanzioni europee contro Teheran. Il ministro degli Esteri iraniano Abbas Araghchi ha respinto le accuse su X, parlando di una vecchia abitudine di accusare la Repubblica islamica.
C’è poi un indizio che non punta né a Mosca né a Teheran. Per l’Italia gli investigatori ipotizzano che la casella da cui sono partite le mail sia stata violata: apparterrebbe a un’ex studentessa della Daye University, ateneo privato di Taiwan. Chi usa un account rubato dall’altra parte del mondo non vuole essere trovato.
Tre ipotesi restano aperte: un attore statale, qualcuno che ne imita lo stile per confondere le acque, oppure entrambe le cose. Per ora nessuna è stata provata.
Guerra ibrida: basta la paura
Le scuole sono solo l’ultimo bersaglio. Nelle settimane precedenti, la stessa firma aveva rivendicato un’escalation:
- Falsi allarmi bomba su decine di voli europei, con controlli aggiuntivi negli aeroporti. Tra i Paesi coinvolti c’è anche l’Italia, con mail su voli in arrivo a Roma e Milano da Helsinki e Dublino.
- Il 6 novembre, minacce via mail alle redazioni di RTÉ in Irlanda, Sky nel Regno Unito e Nova TV in Bulgaria. RTÉ ha mandato in onda musica e messaggi registrati per tre ore, la redazione di Nova TV è stata evacuata.
- Mail minatorie a 18 testate in Irlanda, Gran Bretagna e Bulgaria, con la promessa di colpire aerei, navi da crociera, metropolitane e treni.
- L’11 novembre, le scuole.
Secondo il Kyiv Post, le mail alle redazioni minacciavano esplosioni se i governi europei non avessero smesso di aiutare l’Ucraina. È qui che entra in gioco l’espressione che molti funzionari europei usano da mesi: guerra ibrida. Sono azioni economiche da organizzare, facili da negare e pensate per non provocare una risposta armata.
La commissaria europea Henna Virkkunen ha ricordato che dal 2022 l‘Europa ha subito sabotaggi di infrastrutture, incursioni di droni, attacchi informatici e interferenze elettorali. L’obiettivo non è far esplodere qualcosa: è far vedere che chiunque può fermare un Paese con un clic.
Le conseguenze si vedono anche dopo
In Scozia, dopo una precedente ondata di falsi allarmi a ottobre, diverse amministrazioni locali hanno registrato un calo delle presenze a scuola il giorno successivo. Il vero problema: siamo impreparati
C’è anche chi invita a spostare lo sguardo dal mittente a chi riceve.
Non si tratta però di un attacco hacker
Non è stato un attacco hacker. Nessun sistema protetto è stato violato, e nessuna tecnologia sofisticata era necessaria. La stessa operazione si poteva fare in modo identico dieci anni fa. La mail aveva un contenuto volutamente grottesco e surreale.
Il motivo per cui l’episodio preoccupa, nella sua lettura, è doppio
- Non sappiamo valutare la minaccia. Mancano gli strumenti per decidere se una mail che annuncia una bomba in una scuola o su un aereo sia credibile. Domani la stessa mail potrebbe arrivare a uffici, ospedali e stadi e fermare il Paese.
- Non sappiamo trovare chi la manda. Bastano una VPN e un indirizzo di posta fittizio per rendere l’autore invisibile.
A fare paura, almeno per ora, non sono Russia o Iran, ma l‘impreparazione di chi dovrebbe difenderci e definire protocolli di risposta che non generino panico.
Le indagini e cosa resta da capire
Europol ha convocato le polizie di tutta Europa e indagini sono aperte in più Paesi. In Italia la procura di Milano è pronta ad aprire un fascicolo; in Scozia se ne occupano agenti specializzati in crimini informatici.
I punti ancora da chiarire sono tre:
- Chi c’è dietro la firma. L’identità di «Andropov» è sconosciuta e nessuno ha verificato le sue rivendicazioni.
- Se è sempre lo stesso mittente. Il legame tra le mail alle scuole, quelle alle redazioni e gli allarmi sui voli non è stato accertato.
- Da dove partono le mail. Per l’Italia si parla di un account violato a Taiwan; per Scozia e Irlanda del Nord la fonte non è stata resa pubblica.
Una cosa però è già chiara. La minaccia non serve a far esplodere una bomba, ma a far discutere un Paese intero per una giornata: genitori nel panico nelle chat, scuole che decidono in ordine sparso, governi che devono rassicurare. Se l’obiettivo era questo, la mail di Andropov ha funzionato. Il modo migliore per toglierle forza è capire come è costruita.
